昨天,全球7成网站的服务器集体打了这个补丁
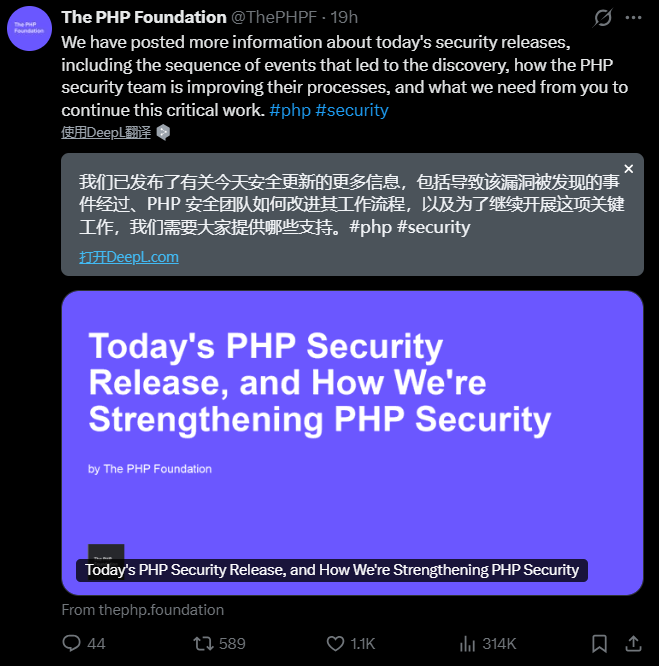
北京时间昨天 22 点,PHP 官方按预告发布了安全更新,修复两个关键漏洞,双双被评为CVSSv4 9.2 分——满分 10 分里的“严重(Critical)”级别。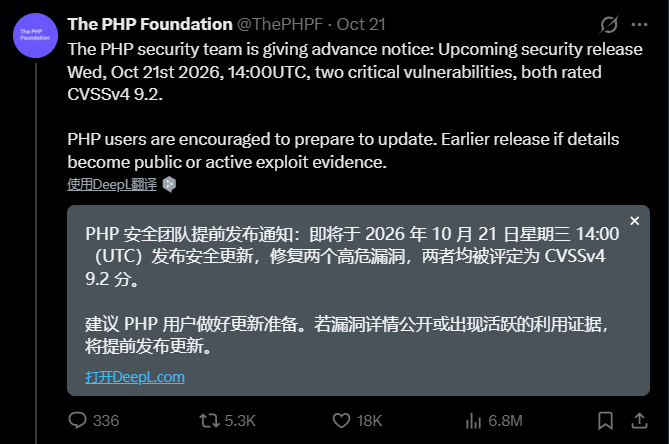
这次官方的处理方式,在安全圈引发了不小的讨论:补丁还没发布,官方就提前一天“剧透”了时间,公告里还特意写了一句——
“如果细节提前公开或出现活跃利用证据,我们将提前发布。”
懂行的都明白这句话的分量:官方已经在防“漏洞还没修完、攻击已经开打”的最坏情况。能让他们打破“细节保密”的惯例提前预警,本身就说明问题的严重性。
9.2 分意味着什么?
CVSS 满分 10 分,9.0 以上就是最高危的“严重”级别。这个梯队里的漏洞,通常意味着:
远程利用,不需要账号密码;可能直接拿下服务器权限;挖矿、勒索、挂马,一条龙安排。
而 PHP 是什么体量?全球超过七成的网站跑在 PHP 上。国内海量的企业官网、商城、小程序后端,WordPress、ThinkPHP、织梦等各类建站系统,全在其中。
换句话说:你家官网、你客户的服务器,大概率就在这七成里。
热点会过去,但检查不能过。现在补上这五步
补丁已经发布,话题热度会很快降温,但对企业管理员来说,真正的工作现在才开始:
✅1. 摸清家底公司有几台服务器跑着 PHP?什么版本?用了哪些建站系统?很多企业到现在都答不上这三个问题——这不是小事,这是等级保护测评里“资产梳理”的基本功。
✅2. 确认升级还没升级的,今天就安排。攻击者拿到漏洞细节后,写利用代码往往只需要几小时到几天,从现在起每一天都是风险敞口。
✅3. 升级前先备份老规矩:先备份,再升级。手滑的代价有时候比漏洞还大。
✅4. 升级不了的就上缓解措施老旧系统一时半会动不了的,先关对外暴露面、上 WAF 防护规则、限制访问来源,把门先堵上。
✅5. 复盘流程问自己一个问题:这次预警,是谁先知道的?如果安全公告出来两天了,你的技术团队还毫不知情——说明缺的不是一次补丁,是一套漏洞情报跟踪和响应机制。
说点实在的
每次高危漏洞爆发,都是一次全网“安全体检”。
谁家资产台账清楚、谁家补丁管理跟得上、谁家平时就按等保要求做漏洞扫描和加固——高下立判。
资产梳理、漏洞定期扫描、补丁及时更新、应急预案,这些恰恰是等级保护测评里最基础的要求。平时觉得是“纸面工作”的,每逢实战就露馅。
你的服务器打上补丁了吗?
服务器安全——资产摸底、漏洞扫描、等保整改,如有需要帮助,可联系站长 。